Domain strömungsanzeiger.de kaufen?
Wir ziehen mit dem Projekt
strömungsanzeiger.de um.
Sind Sie am Kauf der Domain
strömungsanzeiger.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain strömungsanzeiger.de kaufen?
Wie können Unternehmen ihre Systeme gegen potenzielle Angriffsszenarien absichern?
Unternehmen können ihre Systeme durch regelmäßige Updates und Patches, die Implementierung von Firewalls und Antivirensoftware sowie Schulungen für Mitarbeiter zur Sensibilisierung für Phishing- und Social Engineering-Angriffe absichern. Zudem ist die Nutzung von sicheren Passwörtern und die Implementierung von Zugriffsbeschränkungen auf sensible Daten empfehlenswert. Ein regelmäßiges Monitoring und die Durchführung von Penetrationstests können helfen, potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. **
Was sind die häufigsten Angriffsszenarien im Bereich der Cyber-Security?
Die häufigsten Angriffsszenarien im Bereich der Cyber-Security sind Phishing, Malware-Infektionen und Distributed Denial of Service (DDoS) Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware-Infektionen erfolgen durch schädliche Software, die in Systeme eindringt und Schaden anrichtet. DDoS-Angriffe überlasten Netzwerke oder Server, um sie unbrauchbar zu machen. **
Ähnliche Suchbegriffe für Angriffsszenarien
Top-Angebote
Produkte zum Begriff Angriffsszenarien:
-
Techno Line WL1040 WL1040 CO2-Anzeige / CO2-MessgerätCO2-Messgerät / CO2-Monitor / CO2-Ampel für eine fortwährende Überwachung der CO2-Konzentration (Kohlendioxid-Konzentration), Innentemperatur und Luftfeuchtigkeit (rH) / Messmethode: Single-Beam-NDIR (Nicht-Dispersive-Infrarot Technologie) Praktische CO2 Ampel-Anzeige (grün/gelb/rot) mit Lüftungsempfehlungen für eine schnelle Bewertung und Interpretation der aktuellen CO2-Konzentration / autom. CO2-Basislinienkalibrierung (ABC) auch manuell kalibrierbar Geeignet für z. B. Haus-/Wohnungseigentümer, Schulen/Hörsäle, Büros, Krankenhäuser, Kindergärten, öffentliche Einrichtungen, Vereine, u. v. m. Individuell einstellbarer Obergrenzenalarm (visuell oder akustisch) für CO2-Konzentration / Akustischer Alarm mit bis zu 85 dB Lautstärke Stromversorgung erfolgt über ein mitgeliefertes Netzteil mit langer 1,75-m-Kabelzuleitung / Tischaufstellung oder Wandaufhängung möglich mit optional erhältlichen selbstklebenden Klebepads144,89 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
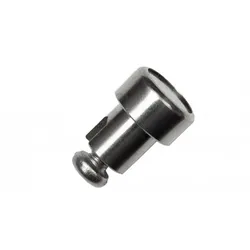
BOSCH E-Bike Magnet für GeschwindigkeitsmessungBOSCH eBike Magnet für Geschwindigkeismessung Original Bosch Magnet für die Geschwindigkeitsmessung an Deinem eBike. technische Daten: Einsatzbereich: Bosch eBike System Material: Metall Kompatibilität: Bosch Classic, Classic+, Active Line und Performance Line Herstellernummer: 1270015931 Farbe: silber Gewicht: ca. 8g Lieferumfang: 1x BOSCH eBike Magnet für Geschwindigkeismessung8,95 €*Versand: 4,75 €Sichere Weiterleitung zum Anbieter
-
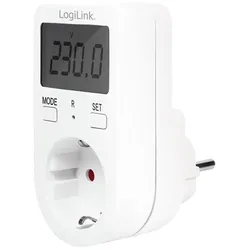
LogiLink Energiekosten Messgerät mit Anzeige der Leistung, Netzspannung und StromverbrauchErkennen Sie die wahren Stromfresser in Ihrem Haushalt mit dem Energiekosten Messgerät von LogiLink. Einfach und schnell können Sie auf dem Display sehen wie viel Energie und Leistung das Gerät benötigt. Mit der Eingabe ihres persönlichen Stromtarifs werden auch die Gesamtkosten berechnet.8,75 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind?
Die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind, sind Phishing-Angriffe, Ransomware-Attacken und Datenlecks durch Insider-Bedrohungen. Diese Bedrohungen können zu finanziellen Verlusten, Rufschäden und rechtlichen Konsequenzen führen. Unternehmen müssen daher proaktiv Maßnahmen ergreifen, um sich vor diesen Angriffen zu schützen. **
-
Welche möglichen Angriffsszenarien sollten bei der Entwicklung von Sicherheitsmaßnahmen berücksichtigt werden?
1. Phishing-Angriffe, bei denen Benutzer dazu verleitet werden, vertrauliche Informationen preiszugeben. 2. Denial-of-Service-Angriffe, die die Verfügbarkeit von Systemen beeinträchtigen. 3. Malware-Infektionen, die dazu führen können, dass Angreifer Zugriff auf sensible Daten erhalten. **
-
Welche potenziellen Angriffsszenarien sollten bei der Entwicklung von IT-Sicherheitsmaßnahmen berücksichtigt werden?
Bei der Entwicklung von IT-Sicherheitsmaßnahmen sollten potenzielle Angriffsszenarien wie Phishing, DDoS-Angriffe und Malware-Infektionen berücksichtigt werden. Es ist wichtig, auch Insider-Bedrohungen und Social Engineering-Attacken in Betracht zu ziehen. Zudem sollten Schwachstellen in der Software und Hardware sowie unzureichende Zugriffskontrollen beachtet werden. **
-
Was sind typische Angriffsszenarien, die Unternehmen in der heutigen digitalen Welt berücksichtigen sollten?
Phishing-Angriffe, bei denen Mitarbeiter dazu verleitet werden, vertrauliche Informationen preiszugeben. Ransomware-Angriffe, bei denen Unternehmensdaten verschlüsselt und gegen Lösegeld freigegeben werden müssen. Social Engineering-Angriffe, bei denen Angreifer versuchen, durch Manipulation von Mitarbeitern Zugriff auf sensible Daten zu erhalten. **

Welche potenziellen Angriffsszenarien sollten Organisationen in Betracht ziehen, um ihre Sicherheitsvorkehrungen zu verbessern?
Organisationen sollten sich vor allem vor Phishing-Angriffen, Ransomware-Attacken und Datenlecks schützen. Durch regelmäßige Schulungen der Mitarbeiter, Implementierung von Multi-Faktor-Authentifizierung und regelmäßige Sicherheitsaudits können die Sicherheitsvorkehrungen verbessert werden. Zudem ist es wichtig, ein Incident Response Team zu etablieren, um im Falle eines Angriffs schnell reagieren zu können. **
Was sind typische Angriffsszenarien, denen Unternehmen in der heutigen digitalen Welt ausgesetzt sein könnten?
Typische Angriffsszenarien für Unternehmen sind Phishing-Attacken, Ransomware-Angriffe und Distributed Denial of Service (DDoS) Angriffe. Diese können zu Datenverlust, finanziellen Schäden und Reputationsschäden führen. Unternehmen müssen sich daher mit robusten Sicherheitsmaßnahmen und regelmäßigen Schulungen gegen solche Bedrohungen wappnen. **
Top-Angebote
Produkte zum Begriff Angriffsszenarien:
-
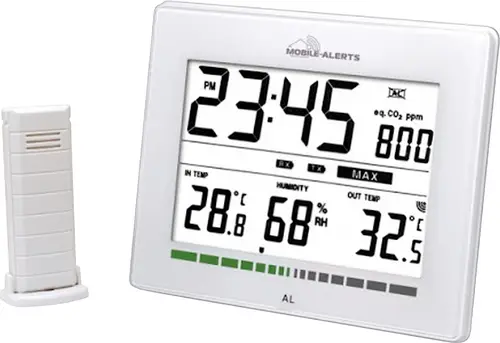
Techno Line MA10402 CO2-Anzeige / CO2-MessgerätDer Luftgütemonitor ist nicht nur als alleinige Station nutzbar, sondern ist obendrein mit dem Gateway kompatibel und kann somit an das Hausüberwachungssystem "Mobile Alerts" angeschlossen und mit vielen weiteren Funksensoren beliebig erweitert werden. (Über die Funksensoren mit Internetanbindung mittels Gateway können Sie mit dem MOBILE ALERTS System sämtliche Informationen aus Ihrem Haus weltweit über Ihr Smartphone abrufen. Via Push-Benachrichtigung werden Sie bei auftretenden Störungen unverzüglich alarmiert und können so durch gezieltes Handeln größere Schäden vermeiden.) Das Besondere an dieser Station ist der Luftgütesensor, der stätig die Raumluftqualität überwacht. Ist die Luftqualität deutlich zu schlecht, leuchtet ein rotes Warnlämpchen auf und Sie können entgegenwirken, in dem Sie, zum Beispiel, kurz lüften. Verwenden Sie den MA10402 als Zusatzsensor für das Mobile Alerts System, überwacht dieser nicht nur permanent die Temperatur, die Luftfeuchte und die Luftqualität. Er meldet ebenso Störungen unverzüglich auf Ihr Smartphone. (Mobile Alerts App, ein Smartphone und Gateway erforderlich).70,92 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
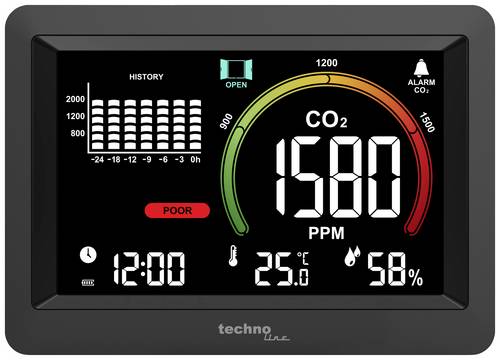
Techno Line WL1028 WL1028 CO2-Anzeige / CO2-MessgerätWL1028 Co2-Messer, Überwachung der Raumluftqualität, Lüftungsempfehlung auf Basis der CO2-Konzentration in der Luft, einstellbare Alarme, CO2-Historie, für Schulen, Konferenzräume, Hotellerie, Büros.107,89 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Techno Line WL1040 WL1040 CO2-Anzeige / CO2-MessgerätCO2-Messgerät / CO2-Monitor / CO2-Ampel für eine fortwährende Überwachung der CO2-Konzentration (Kohlendioxid-Konzentration), Innentemperatur und Luftfeuchtigkeit (rH) / Messmethode: Single-Beam-NDIR (Nicht-Dispersive-Infrarot Technologie) Praktische CO2 Ampel-Anzeige (grün/gelb/rot) mit Lüftungsempfehlungen für eine schnelle Bewertung und Interpretation der aktuellen CO2-Konzentration / autom. CO2-Basislinienkalibrierung (ABC) auch manuell kalibrierbar Geeignet für z. B. Haus-/Wohnungseigentümer, Schulen/Hörsäle, Büros, Krankenhäuser, Kindergärten, öffentliche Einrichtungen, Vereine, u. v. m. Individuell einstellbarer Obergrenzenalarm (visuell oder akustisch) für CO2-Konzentration / Akustischer Alarm mit bis zu 85 dB Lautstärke Stromversorgung erfolgt über ein mitgeliefertes Netzteil mit langer 1,75-m-Kabelzuleitung / Tischaufstellung oder Wandaufhängung möglich mit optional erhältlichen selbstklebenden Klebepads144,89 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen ihre Systeme gegen potenzielle Angriffsszenarien absichern?
Unternehmen können ihre Systeme durch regelmäßige Updates und Patches, die Implementierung von Firewalls und Antivirensoftware sowie Schulungen für Mitarbeiter zur Sensibilisierung für Phishing- und Social Engineering-Angriffe absichern. Zudem ist die Nutzung von sicheren Passwörtern und die Implementierung von Zugriffsbeschränkungen auf sensible Daten empfehlenswert. Ein regelmäßiges Monitoring und die Durchführung von Penetrationstests können helfen, potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. **
-
Was sind die häufigsten Angriffsszenarien im Bereich der Cyber-Security?
Die häufigsten Angriffsszenarien im Bereich der Cyber-Security sind Phishing, Malware-Infektionen und Distributed Denial of Service (DDoS) Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware-Infektionen erfolgen durch schädliche Software, die in Systeme eindringt und Schaden anrichtet. DDoS-Angriffe überlasten Netzwerke oder Server, um sie unbrauchbar zu machen. **
-
Was sind die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind?
Die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind, sind Phishing-Angriffe, Ransomware-Attacken und Datenlecks durch Insider-Bedrohungen. Diese Bedrohungen können zu finanziellen Verlusten, Rufschäden und rechtlichen Konsequenzen führen. Unternehmen müssen daher proaktiv Maßnahmen ergreifen, um sich vor diesen Angriffen zu schützen. **
-
Welche möglichen Angriffsszenarien sollten bei der Entwicklung von Sicherheitsmaßnahmen berücksichtigt werden?
1. Phishing-Angriffe, bei denen Benutzer dazu verleitet werden, vertrauliche Informationen preiszugeben. 2. Denial-of-Service-Angriffe, die die Verfügbarkeit von Systemen beeinträchtigen. 3. Malware-Infektionen, die dazu führen können, dass Angreifer Zugriff auf sensible Daten erhalten. **
Ähnliche Suchbegriffe für Angriffsszenarien
-
BOSCH E-Bike Magnet für GeschwindigkeitsmessungBOSCH eBike Magnet für Geschwindigkeismessung Original Bosch Magnet für die Geschwindigkeitsmessung an Deinem eBike. technische Daten: Einsatzbereich: Bosch eBike System Material: Metall Kompatibilität: Bosch Classic, Classic+, Active Line und Performance Line Herstellernummer: 1270015931 Farbe: silber Gewicht: ca. 8g Lieferumfang: 1x BOSCH eBike Magnet für Geschwindigkeismessung8,95 €*Versand: 4,75 €Sichere Weiterleitung zum Anbieter
-
LogiLink Energiekosten Messgerät mit Anzeige der Leistung, Netzspannung und StromverbrauchErkennen Sie die wahren Stromfresser in Ihrem Haushalt mit dem Energiekosten Messgerät von LogiLink. Einfach und schnell können Sie auf dem Display sehen wie viel Energie und Leistung das Gerät benötigt. Mit der Eingabe ihres persönlichen Stromtarifs werden auch die Gesamtkosten berechnet.8,75 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
Welche potenziellen Angriffsszenarien sollten bei der Entwicklung von IT-Sicherheitsmaßnahmen berücksichtigt werden?
Bei der Entwicklung von IT-Sicherheitsmaßnahmen sollten potenzielle Angriffsszenarien wie Phishing, DDoS-Angriffe und Malware-Infektionen berücksichtigt werden. Es ist wichtig, auch Insider-Bedrohungen und Social Engineering-Attacken in Betracht zu ziehen. Zudem sollten Schwachstellen in der Software und Hardware sowie unzureichende Zugriffskontrollen beachtet werden. **
-
Was sind typische Angriffsszenarien, die Unternehmen in der heutigen digitalen Welt berücksichtigen sollten?
Phishing-Angriffe, bei denen Mitarbeiter dazu verleitet werden, vertrauliche Informationen preiszugeben. Ransomware-Angriffe, bei denen Unternehmensdaten verschlüsselt und gegen Lösegeld freigegeben werden müssen. Social Engineering-Angriffe, bei denen Angreifer versuchen, durch Manipulation von Mitarbeitern Zugriff auf sensible Daten zu erhalten. **
-
Welche potenziellen Angriffsszenarien sollten Organisationen in Betracht ziehen, um ihre Sicherheitsvorkehrungen zu verbessern?
Organisationen sollten sich vor allem vor Phishing-Angriffen, Ransomware-Attacken und Datenlecks schützen. Durch regelmäßige Schulungen der Mitarbeiter, Implementierung von Multi-Faktor-Authentifizierung und regelmäßige Sicherheitsaudits können die Sicherheitsvorkehrungen verbessert werden. Zudem ist es wichtig, ein Incident Response Team zu etablieren, um im Falle eines Angriffs schnell reagieren zu können. **
-
Was sind typische Angriffsszenarien, denen Unternehmen in der heutigen digitalen Welt ausgesetzt sein könnten?
Typische Angriffsszenarien für Unternehmen sind Phishing-Attacken, Ransomware-Angriffe und Distributed Denial of Service (DDoS) Angriffe. Diese können zu Datenverlust, finanziellen Schäden und Reputationsschäden führen. Unternehmen müssen sich daher mit robusten Sicherheitsmaßnahmen und regelmäßigen Schulungen gegen solche Bedrohungen wappnen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.