Domain strömungsanzeiger.de kaufen?
Wir ziehen mit dem Projekt
strömungsanzeiger.de um.
Sind Sie am Kauf der Domain
strömungsanzeiger.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain strömungsanzeiger.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
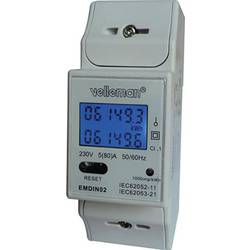
Velleman EMDIN02 Energiekosten-Messgerät beleuchtete AnzeigeDieses einphasige Energiekostenmessgerät für Hutschienenmontage gehört zur neuen Generation von einphasigen elektronischen Stromzählern. Das Gerät verwendet Mikro-elektronische Techniken, LSI-Kreise und fortgeschrittene digitale und Oberflächenmontage-Techniken. Das Gerät erfüllt die technischen Anforderungen von Klasse 1, Klasse 2 und IEC62052-11, IEC62053-21. Es misst genau und direkt den Energieverbrauch (50/60 Hz) von einphasigen AC-Stromnetzen.53,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
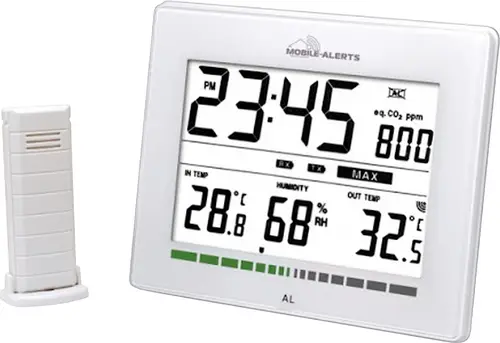
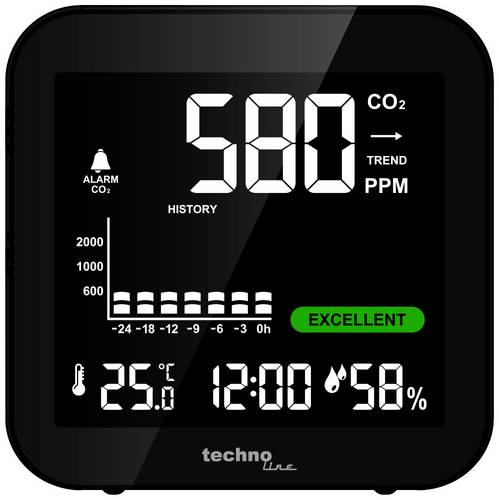
Techno Line MA10402 CO2-Anzeige / CO2-MessgerätDer Luftgütemonitor ist nicht nur als alleinige Station nutzbar, sondern ist obendrein mit dem Gateway kompatibel und kann somit an das Hausüberwachungssystem "Mobile Alerts" angeschlossen und mit vielen weiteren Funksensoren beliebig erweitert werden. (Über die Funksensoren mit Internetanbindung mittels Gateway können Sie mit dem MOBILE ALERTS System sämtliche Informationen aus Ihrem Haus weltweit über Ihr Smartphone abrufen. Via Push-Benachrichtigung werden Sie bei auftretenden Störungen unverzüglich alarmiert und können so durch gezieltes Handeln größere Schäden vermeiden.) Das Besondere an dieser Station ist der Luftgütesensor, der stätig die Raumluftqualität überwacht. Ist die Luftqualität deutlich zu schlecht, leuchtet ein rotes Warnlämpchen auf und Sie können entgegenwirken, in dem Sie, zum Beispiel, kurz lüften. Verwenden Sie den MA10402 als Zusatzsensor für das Mobile Alerts System, überwacht dieser nicht nur permanent die Temperatur, die Luftfeuchte und die Luftqualität. Er meldet ebenso Störungen unverzüglich auf Ihr Smartphone. (Mobile Alerts App, ein Smartphone und Gateway erforderlich).71,74 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
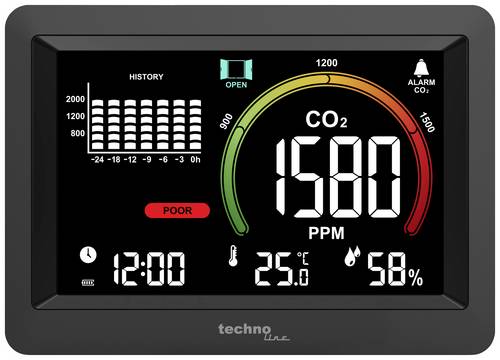
Techno Line WL1025 WL1025 CO2-Anzeige / CO2-MessgerätKontrolle ist besser als Bauchgefühl Der neue Luftgüte-Monitor unterstützt Sie dabei die Raumluft unabhängig von der persönlichen Wahrnehmung zu analysieren und zu beurteilen. Er gibt Ihnen auf Basis der ermittelten Werte Handlungsempfehlungen, um kurzfristig und bedarfsgerecht auf Veränderungen der Qualität der Raumluft reagieren zu können. Der eingebaute Luftgüte-Sensor überwacht hierzu rund um die Uhr das Raumklima, analysiert die Schadstoffkonzentration und erinnert im richtigen Moment ans Lüften. zusätzliche Funktionen: Innentemperaturanzeige Innenluftfeuchtigkeitsanzeige Quarzuhr Batterieendanzeige Tischaufstellung Atmen Sie sich gesund und glucklich. Viele Menschen legen einen großen Wert auf gesunde Ernahrung und ausreichend Trinken, doch vergessen oft die wichtigste Grundfunktion des Korpers: das Atmen. Ein erwachsener Mensch trinkt am Tag durchschnittlich 3 Liter Flussigkeit und kann bis zu 3 Tage ohne Wasser auskommen, jedoch werden im Vergleich auch durchschnittlich 15 Kilogramm Luft eingeatmet und ohne Sauerstoff wurde der Korper nur 3 Minuten durchhalten. Auch werden immer mehr Krankheiten mit schlechter Luftqualitat und hohen Konzentrationen von fluchtigen, organischen Verbindungen (VOCs) in Verbindung gebracht. Durch fast alle Einrichtungsgegenstande, elektrischen Gerate, chemische Reinigungsmittel, die Zubereitung von Lebensmitteln und den Menschen selbst kann schnell ein ungesundes Niveau an VOCs in geschlossenen Raumen erreicht werden. Mit dem WL105,54 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.38,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
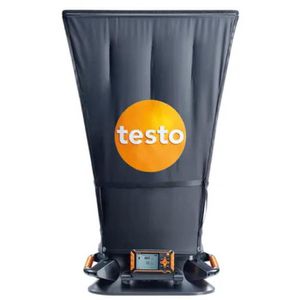
Testo Volumenstrom-Messhaube 0563 4200, 420, 610x610x3300mm, Bluetooth, mit Trolley & MessgerätStrömungs-Gleichrichter für präzisere Messung an Drallauslässen Abnehmbares und neigbares Messgerät mit großem Display App-Anbindung über Bluetooth für Monitoring & Reporting vor Ort Ideal zur Messung von Volumenstrom, Temperatur & relativer Feuchte Integrierte Volumenstrom Gleichrichter beruhigt die Verwirbelungen Für große Räume sowie Messungen über Kopfhöhe Merkmale: Anzahl Wege: 4-Wege Messung von: Druck, Temperatur, Vakuum Ausführung: mit Bluetooth, digital weitere Produktinformationen: Display: 3,5 Zoll, Punkt Matrix mit Beleuchtung Messbereich Temperatur NTC: -20 bis +60 °C Genauigkeit: ±0,5 °C (0 bis +60 °C), ±0,8 °C (-20 bis +0 °C) Auflösung: 0,1 °C Ansprechzeit: 45 Sekunden Messbereich Feuchte (kapazitiv): 0 bis 100 %rF Genauigkeit: ±1,8 %rF + 3 % v. Mw. bei +25 °C (5 bis 80 %rF) Auflösung: 0,1 %rF Messbereich Differenzdruck (piezoresistiv): -120 bis +120 Pa Genauigkeit: ±2 % v. Mw. + 0,5 Pa bei +22 °C, 1013 hPa Auflösung: 0,001 Pa Ansprechzeit: 1 Sekunde Messbereich Absolutdruck: 700 bis 1100 hPa Genauigkeit: ±3 hPa Auflösung: 0,1 hPa Ansprechzeit: 1 Sekunde Messbereich Volumenstrom: 50 bis 4000 m³/h Genauigkeit: ±3 % v. Mw. + 12 m³/h bei +22 °C, 1013 hPa (85 bis 3500 m³/h) Auflösung: 1 m³/h Ansprechzeit: 1 Sekunde Schnittstelle: Mirco-USB, Bluetooth 4.0 Funkreichweite: 10 m Speicher intern: 2 GB (ca. 18.000 Messungen) Stromversorgung: 4x 1,5V Batterie (AA) Maße: (LxBxH) 61 x 61 x 330 cm Gewicht: 2,9 kg Lieferung direkt ab Werk! Lieferung: 5x Spannstäbe, USB-Kabel, Batterien, Trolley, Kalibrierprotokoll3093,96 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Velleman EMDIN02 Energiekosten-Messgerät beleuchtete AnzeigeDieses einphasige Energiekostenmessgerät für Hutschienenmontage gehört zur neuen Generation von einphasigen elektronischen Stromzählern. Das Gerät verwendet Mikro-elektronische Techniken, LSI-Kreise und fortgeschrittene digitale und Oberflächenmontage-Techniken. Das Gerät erfüllt die technischen Anforderungen von Klasse 1, Klasse 2 und IEC62052-11, IEC62053-21. Es misst genau und direkt den Energieverbrauch (50/60 Hz) von einphasigen AC-Stromnetzen.53,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Techno Line MA10402 CO2-Anzeige / CO2-MessgerätDer Luftgütemonitor ist nicht nur als alleinige Station nutzbar, sondern ist obendrein mit dem Gateway kompatibel und kann somit an das Hausüberwachungssystem "Mobile Alerts" angeschlossen und mit vielen weiteren Funksensoren beliebig erweitert werden. (Über die Funksensoren mit Internetanbindung mittels Gateway können Sie mit dem MOBILE ALERTS System sämtliche Informationen aus Ihrem Haus weltweit über Ihr Smartphone abrufen. Via Push-Benachrichtigung werden Sie bei auftretenden Störungen unverzüglich alarmiert und können so durch gezieltes Handeln größere Schäden vermeiden.) Das Besondere an dieser Station ist der Luftgütesensor, der stätig die Raumluftqualität überwacht. Ist die Luftqualität deutlich zu schlecht, leuchtet ein rotes Warnlämpchen auf und Sie können entgegenwirken, in dem Sie, zum Beispiel, kurz lüften. Verwenden Sie den MA10402 als Zusatzsensor für das Mobile Alerts System, überwacht dieser nicht nur permanent die Temperatur, die Luftfeuchte und die Luftqualität. Er meldet ebenso Störungen unverzüglich auf Ihr Smartphone. (Mobile Alerts App, ein Smartphone und Gateway erforderlich).71,74 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Techno Line WL1025 WL1025 CO2-Anzeige / CO2-MessgerätKontrolle ist besser als Bauchgefühl Der neue Luftgüte-Monitor unterstützt Sie dabei die Raumluft unabhängig von der persönlichen Wahrnehmung zu analysieren und zu beurteilen. Er gibt Ihnen auf Basis der ermittelten Werte Handlungsempfehlungen, um kurzfristig und bedarfsgerecht auf Veränderungen der Qualität der Raumluft reagieren zu können. Der eingebaute Luftgüte-Sensor überwacht hierzu rund um die Uhr das Raumklima, analysiert die Schadstoffkonzentration und erinnert im richtigen Moment ans Lüften. zusätzliche Funktionen: Innentemperaturanzeige Innenluftfeuchtigkeitsanzeige Quarzuhr Batterieendanzeige Tischaufstellung Atmen Sie sich gesund und glucklich. Viele Menschen legen einen großen Wert auf gesunde Ernahrung und ausreichend Trinken, doch vergessen oft die wichtigste Grundfunktion des Korpers: das Atmen. Ein erwachsener Mensch trinkt am Tag durchschnittlich 3 Liter Flussigkeit und kann bis zu 3 Tage ohne Wasser auskommen, jedoch werden im Vergleich auch durchschnittlich 15 Kilogramm Luft eingeatmet und ohne Sauerstoff wurde der Korper nur 3 Minuten durchhalten. Auch werden immer mehr Krankheiten mit schlechter Luftqualitat und hohen Konzentrationen von fluchtigen, organischen Verbindungen (VOCs) in Verbindung gebracht. Durch fast alle Einrichtungsgegenstande, elektrischen Gerate, chemische Reinigungsmittel, die Zubereitung von Lebensmitteln und den Menschen selbst kann schnell ein ungesundes Niveau an VOCs in geschlossenen Raumen erreicht werden. Mit dem WL105,54 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Techno Line WL1028 WL1028 CO2-Anzeige / CO2-MessgerätWL1028 Co2-Messer, Überwachung der Raumluftqualität, Lüftungsempfehlung auf Basis der CO2-Konzentration in der Luft, einstellbare Alarme, CO2-Historie, für Schulen, Konferenzräume, Hotellerie, Büros.109,13 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Techno Line WL1040 WL1040 CO2-Anzeige / CO2-MessgerätCO2-Messgerät / CO2-Monitor / CO2-Ampel für eine fortwährende Überwachung der CO2-Konzentration (Kohlendioxid-Konzentration), Innentemperatur und Luftfeuchtigkeit (rH) / Messmethode: Single-Beam-NDIR (Nicht-Dispersive-Infrarot Technologie) Praktische CO2 Ampel-Anzeige (grün/gelb/rot) mit Lüftungsempfehlungen für eine schnelle Bewertung und Interpretation der aktuellen CO2-Konzentration / autom. CO2-Basislinienkalibrierung (ABC) auch manuell kalibrierbar Geeignet für z. B. Haus-/Wohnungseigentümer, Schulen/Hörsäle, Büros, Krankenhäuser, Kindergärten, öffentliche Einrichtungen, Vereine, u. v. m. Individuell einstellbarer Obergrenzenalarm (visuell oder akustisch) für CO2-Konzentration / Akustischer Alarm mit bis zu 85 dB Lautstärke Stromversorgung erfolgt über ein mitgeliefertes Netzteil mit langer 1,75-m-Kabelzuleitung / Tischaufstellung oder Wandaufhängung möglich mit optional erhältlichen selbstklebenden Klebepads144,89 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.